
Co się wydarzyło?
MyDr sp. z o.o., dostawca systemu MyDr EDM i podmiot przetwarzający dane na rzecz Administratora, poinformowała o incydencie cyberbezpieczeństwa. Z przekazanych informacji wynika, że nieuprawniona osoba trzecia uzyskała dostęp do środowiska MyDr i skopiowała kopię zapasową bazy danych datowaną na 12 kwietnia 2024 r. W odniesieniu do ograniczonej liczby osób incydent mógł również obejmować dane zawarte w anulowanych skierowaniach wystawionych po tej dacie.
Jakie dane mogły zostać objęte naruszeniem?
W zależności od zakresu danych zapisanych w systemie mogły to być w szczególności: imię i nazwisko, adres zamieszkania, numer PESEL, numer telefonu, adres e-mail, dane dotyczące zdrowia, dane dotyczące ubezpieczenia społecznego, informacje dotyczące pracodawcy oraz inne dane identyfikacyjne. Naruszenie może również dotyczyć danych przedstawicieli ustawowych pacjentów lub osób upoważnionych do dokumentacji medycznej jeżeli takie dane znajdowały się w systemie.
Jakie mogą być konsekwencje?
Możliwe konsekwencje obejmują m.in. próby kradzieży lub sfałszowania tożsamości oszustwa, phishing, nieuprawnione wykorzystanie numeru PESEL, utratę kontroli nad danymi oraz naruszenie prywatności związane z ujawnieniem informacji dotyczących zdrowia.
Co należy zrobić?
Zalecamy zachowanie szczególnej ostrożności wobec podejrzanych telefonów, wiadomości SMS i
e-mail, niepodawanie niezweryfikowanym osobom danych, haseł ani kodów autoryzacyjnych, nieotwieranie podejrzanych linków i załączników oraz dokładną weryfikację osób kontaktujących się w sprawach medycznych lub finansowych. Ze względu na możliwość objęcia naruszeniem numeru PESEL zalecamy również rozważenie jego zastrzeżenia, np. za pośrednictwem aplikacji mObywatel lub w urzędzie gminy.
Jakie działania zostały podjęte?
Administrator przeanalizował zdarzenie, zgłosił naruszenie Prezesowi Urzędu Ochrony Danych Osobowych oraz rozpoczął zawiadamianie osób, dla których posiadał odpowiednie dane kontaktowe, przy wykorzystaniu wiadomości SMS i e-mail. MyDr poinformował o zabezpieczeniu środowiska oraz podjęciu działań ograniczających skutki incydentu.
Kontakt w sprawie naruszenia
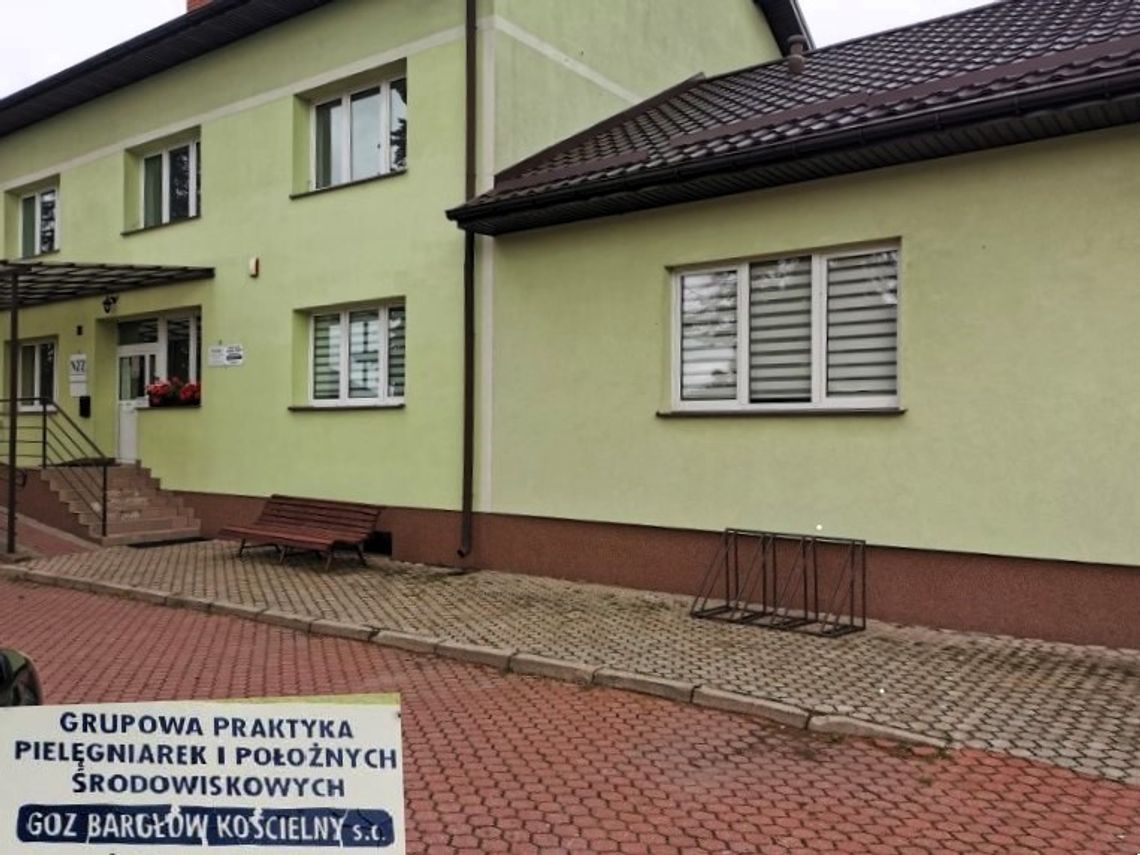
GRUPOWA PRAKTYKA PIELĘGNIAREK I POŁOŻNYCH GOZ BARGŁÓW KOŚCIELNY J. ZIARKO, A. KARPIŃSKA, J. KRUPIŃSKA, A. DOBKOWSKA SPÓŁKA JAWNA ul. Tysiąclecia 12, 16-320 Bargłów Kościelny
E-mail do kontakt w sprawach ochrony danych: [email protected]
Osoby, które otrzymały już indywidualne zawiadomienie SMS lub e-mail, nie muszą podejmować dodatkowych działań poza środkami ostrożności wskazanymi w otrzymanej wiadomości.




Napisz komentarz
Komentarze